Domain sest.de kaufen?
Wir ziehen mit dem Projekt
sest.de um.
Sind Sie am Kauf der Domain
sest.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sest.de kaufen?
Kann das Pingen von f als Denial-of-Service (DoS) gewertet werden?
Das Pingen von f allein kann normalerweise nicht als Denial-of-Service (DoS) betrachtet werden. Pingen ist eine grundlegende Netzwerkfunktion, die verwendet wird, um die Erreichbarkeit eines Netzwerkgeräts zu überprüfen. Ein DoS-Angriff beinhaltet normalerweise eine große Anzahl von Anfragen, um ein Netzwerkgerät zu überlasten und es unzugänglich zu machen. Das Pingen von f allein ist in der Regel nicht ausreichend, um einen solchen Angriff durchzuführen. **
Was bedeutet "DoS Denial of Service Angriff Syn Flood wurde entdeckt" auf FW101?
Die Meldung besagt, dass auf dem Gerät FW101 ein DoS (Denial of Service) Angriff namens Syn Flood entdeckt wurde. Bei einem Syn Flood Angriff werden eine große Anzahl von SYN-Anfragen an einen Server gesendet, um ihn zu überlasten und den Zugriff für legitime Benutzer zu verhindern. Es ist wichtig, geeignete Maßnahmen zu ergreifen, um den Angriff abzuwehren und die Sicherheit des Systems zu gewährleisten. **

Ähnliche Suchbegriffe für Denial
Top-Angebote
Produkte zum Begriff Denial:
-
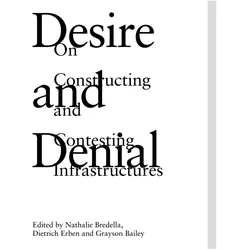
Desire and Denial, Fachbücher von Dietrich Erben Nathalie Bredella"Desire and Denial" ist ein aufschlussreicher Erotikratgeber, der von den Autoren Dietrich Erben und Nathalie Bredella verfasst wurde. Dieses Buch bietet eine tiefgehende Analyse der komplexen Themen rund um Verlangen und Ablehnung in zwischenmenschlichen Beziehungen. Mit 144 Seiten voller wertvoller Einsichten und praktischer Ratschläge richtet sich der Ratgeber an alle, die ihre eigenen Wünsche und Grenzen besser verstehen möchten. Die Autoren kombinieren psychologische Perspektiven mit praktischen Übungen, um Lesenden zu helfen, ein erfüllteres Liebesleben zu führen. Der kartonierte Einband und die ansprechende Gestaltung machen das Buch zu einem ansprechenden Begleiter für alle, die sich mit den Facetten der Erotik auseinandersetzen wollen. Die englischsprachige Ausgabe ist sowohl für Einsteiger als auch für Fortgeschrittene geeignet und bietet eine Vielzahl von Anregungen, um das eigene Liebesleben zu bereichern.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie führt man eine Denial-of-Service-Attacke über die Kommandozeile (CMD) durch?
Es ist nicht ethisch vertretbar oder legal, eine Denial-of-Service-Attacke (DoS) durchzuführen. Eine DoS-Attacke zielt darauf ab, einen Dienst oder eine Website durch Überlastung unzugänglich zu machen. Stattdessen sollte man sich darauf konzentrieren, die Sicherheit von Systemen zu verbessern und vor solchen Angriffen zu schützen. **
-
Software oder Hardware?
Die Entscheidung zwischen Software und Hardware hängt von verschiedenen Faktoren ab. Software bietet oft mehr Flexibilität und Anpassungsmöglichkeiten, während Hardware möglicherweise eine bessere Leistung und Stabilität bietet. Letztendlich hängt die Wahl von den spezifischen Anforderungen und Zielen des Projekts ab. **
-
Wie nennt man jemanden, der sich mit Technik, Programmieren, Software und Hardware auskennt?
Eine Person, die sich mit Technik, Programmieren, Software und Hardware auskennt, wird oft als Technikexperte, IT-Spezialist oder Informatiker bezeichnet. **
-
Welche Reverse-Engineering-Tools sind empfehlenswert, um Software oder Hardware zu analysieren und zu verstehen?
IDA Pro, Ghidra und Radare2 sind beliebte Reverse-Engineering-Tools, die für die Analyse und Verständnis von Software oder Hardware empfohlen werden. Diese Tools bieten Funktionen wie Disassemblierung, Debugging und Reverse-Engineering von Binärdateien. Sie sind sowohl für Anfänger als auch für erfahrene Reverse-Engineers geeignet. **
Welche Reverse-Engineering-Tools eignen sich am besten zur Analyse und Modifikation von Software und Hardware?
Die besten Reverse-Engineering-Tools für die Analyse und Modifikation von Software sind IDA Pro, Ghidra und Radare2. Für die Hardware-Analyse eignen sich Tools wie JTAGulator, Bus Pirate und Logic Analyzers. Die Auswahl hängt jedoch von den spezifischen Anforderungen des Projekts ab. **
Ist die Software oder Hardware kaputt?
Um diese Frage zu beantworten, müsste man weitere Informationen haben. Es könnte entweder die Software oder die Hardware kaputt sein, je nachdem, welche Symptome oder Fehler auftreten. Es wäre hilfreich, die genaue Natur des Problems zu kennen, um eine genaue Diagnose stellen zu können. **
Top-Angebote
Produkte zum Begriff Denial:
-
Desire and Denial, Fachbücher von Dietrich Erben Nathalie Bredella"Desire and Denial" ist ein aufschlussreicher Erotikratgeber, der von den Autoren Dietrich Erben und Nathalie Bredella verfasst wurde. Dieses Buch bietet eine tiefgehende Analyse der komplexen Themen rund um Verlangen und Ablehnung in zwischenmenschlichen Beziehungen. Mit 144 Seiten voller wertvoller Einsichten und praktischer Ratschläge richtet sich der Ratgeber an alle, die ihre eigenen Wünsche und Grenzen besser verstehen möchten. Die Autoren kombinieren psychologische Perspektiven mit praktischen Übungen, um Lesenden zu helfen, ein erfüllteres Liebesleben zu führen. Der kartonierte Einband und die ansprechende Gestaltung machen das Buch zu einem ansprechenden Begleiter für alle, die sich mit den Facetten der Erotik auseinandersetzen wollen. Die englischsprachige Ausgabe ist sowohl für Einsteiger als auch für Fortgeschrittene geeignet und bietet eine Vielzahl von Anregungen, um das eigene Liebesleben zu bereichern.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann das Pingen von f als Denial-of-Service (DoS) gewertet werden?
Das Pingen von f allein kann normalerweise nicht als Denial-of-Service (DoS) betrachtet werden. Pingen ist eine grundlegende Netzwerkfunktion, die verwendet wird, um die Erreichbarkeit eines Netzwerkgeräts zu überprüfen. Ein DoS-Angriff beinhaltet normalerweise eine große Anzahl von Anfragen, um ein Netzwerkgerät zu überlasten und es unzugänglich zu machen. Das Pingen von f allein ist in der Regel nicht ausreichend, um einen solchen Angriff durchzuführen. **
-
Was bedeutet "DoS Denial of Service Angriff Syn Flood wurde entdeckt" auf FW101?
Die Meldung besagt, dass auf dem Gerät FW101 ein DoS (Denial of Service) Angriff namens Syn Flood entdeckt wurde. Bei einem Syn Flood Angriff werden eine große Anzahl von SYN-Anfragen an einen Server gesendet, um ihn zu überlasten und den Zugriff für legitime Benutzer zu verhindern. Es ist wichtig, geeignete Maßnahmen zu ergreifen, um den Angriff abzuwehren und die Sicherheit des Systems zu gewährleisten. **
-
Wie führt man eine Denial-of-Service-Attacke über die Kommandozeile (CMD) durch?
Es ist nicht ethisch vertretbar oder legal, eine Denial-of-Service-Attacke (DoS) durchzuführen. Eine DoS-Attacke zielt darauf ab, einen Dienst oder eine Website durch Überlastung unzugänglich zu machen. Stattdessen sollte man sich darauf konzentrieren, die Sicherheit von Systemen zu verbessern und vor solchen Angriffen zu schützen. **
-
Software oder Hardware?
Die Entscheidung zwischen Software und Hardware hängt von verschiedenen Faktoren ab. Software bietet oft mehr Flexibilität und Anpassungsmöglichkeiten, während Hardware möglicherweise eine bessere Leistung und Stabilität bietet. Letztendlich hängt die Wahl von den spezifischen Anforderungen und Zielen des Projekts ab. **
Ähnliche Suchbegriffe für Denial
-
Wie nennt man jemanden, der sich mit Technik, Programmieren, Software und Hardware auskennt?
Eine Person, die sich mit Technik, Programmieren, Software und Hardware auskennt, wird oft als Technikexperte, IT-Spezialist oder Informatiker bezeichnet. **
-
Welche Reverse-Engineering-Tools sind empfehlenswert, um Software oder Hardware zu analysieren und zu verstehen?
IDA Pro, Ghidra und Radare2 sind beliebte Reverse-Engineering-Tools, die für die Analyse und Verständnis von Software oder Hardware empfohlen werden. Diese Tools bieten Funktionen wie Disassemblierung, Debugging und Reverse-Engineering von Binärdateien. Sie sind sowohl für Anfänger als auch für erfahrene Reverse-Engineers geeignet. **
-
Welche Reverse-Engineering-Tools eignen sich am besten zur Analyse und Modifikation von Software und Hardware?
Die besten Reverse-Engineering-Tools für die Analyse und Modifikation von Software sind IDA Pro, Ghidra und Radare2. Für die Hardware-Analyse eignen sich Tools wie JTAGulator, Bus Pirate und Logic Analyzers. Die Auswahl hängt jedoch von den spezifischen Anforderungen des Projekts ab. **
-
Ist die Software oder Hardware kaputt?
Um diese Frage zu beantworten, müsste man weitere Informationen haben. Es könnte entweder die Software oder die Hardware kaputt sein, je nachdem, welche Symptome oder Fehler auftreten. Es wäre hilfreich, die genaue Natur des Problems zu kennen, um eine genaue Diagnose stellen zu können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.